
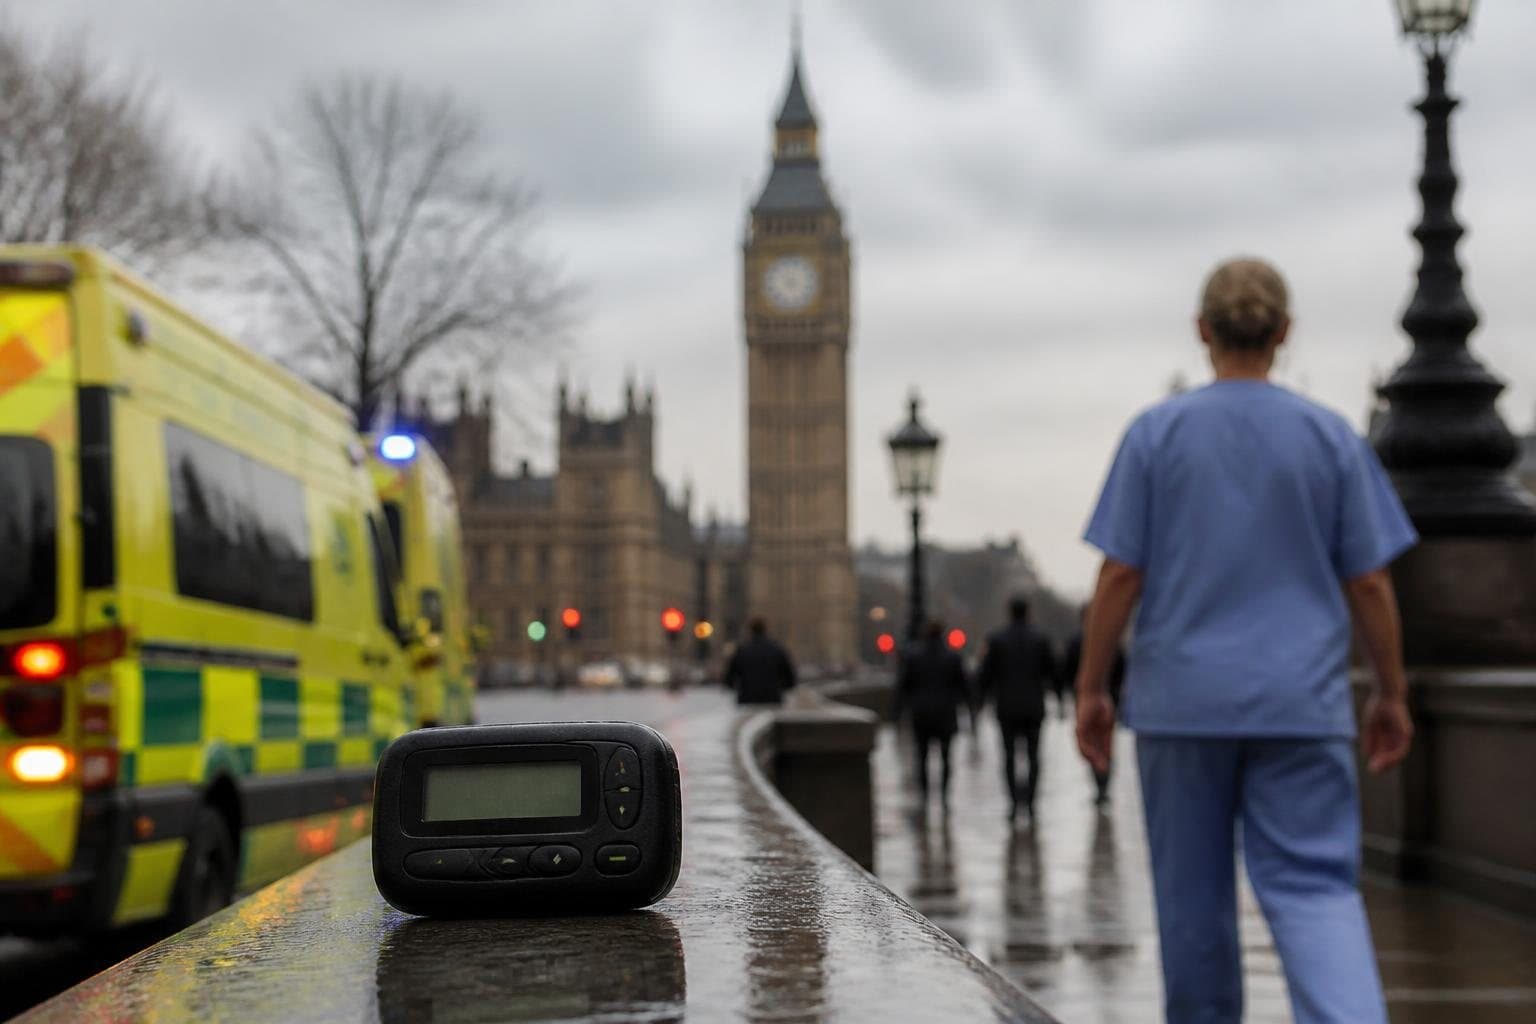
영국 국민보건서비스(NHS) 산하 NHS 혈액·이식기관(NHS Blood and Transplant)이 장기이식 환자의 민감한 의료정보를 암호화되지 않은 무선호출기 네트워크를 통해 정기적으로 전송해온 사실을 인정했다. BBC 조사에 따르면 이식팀에 전달된 메시지에는 환자의 이름과 생년월일, 제공 또는 필요한 장기의 종류 등이 포함돼 있었다.
NHS 혈액·이식기관은 자체적으로 무선호출기를 보유하고 있지는 않았지만, 병원 이식팀이 사용하는 무선호출기로 메시지를 전송하는 시스템을 이용했다. 해당 기관은 이 같은 방식으로 전송된 정보가 암호화되지 않았다는 사실을 BBC로부터 지적받은 뒤 개인정보 유출 사건으로 인정했다.
전송된 정보에는 이식 가능한 장기의 종류뿐 아니라 이식 대상자의 이름, 생년월일, 조직 적합성 점수, 면역억제 위험 요인 등도 포함된 것으로 나타났다. NHS 혈액·이식기관의 장기이식 책임자인 앤서니 클락슨은 해당 시스템이 긴급한 이식 관련 의사소통을 위해 사용됐으며, 최근까지 이메일과 문자메시지뿐 아니라 무선호출기도 활용했다고 밝혔다.
NHS 혈액·이식기관은 현재 민감한 정보가 포함된 메시지를 무선호출기 네트워크로 보내는 방식을 중단했다고 밝혔다. 또한 내부 조사를 시작했으며, 정보보호 당국인 정보위원회(Information Commissioner)에도 이번 데이터 유출 사실을 신고했다고 설명했다.
문제는 무선호출기 메시지의 수신자를 추적할 수 없다는 점이다. NHS 혈액·이식기관은 암호화되지 않은 정보가 실제로 누군가에게 열람됐는지, 정확히 몇 명의 환자가 영향을 받았는지를 확인하기 어렵다고 밝혔다.
BBC 조사에서는 NHS 혈액·이식기관 외에도 구급차 기관과 병원, 소방기관 등이 10일 동안 해당 무선호출기 네트워크를 통해 수백 건의 메시지를 보낸 사실이 확인됐다. 전송된 정보에는 정신건강 관련 사건과 투약 정보, 자살을 시도하려는 환자의 이름 등 다양한 민감 정보가 포함된 것으로 나타났다.
버밍엄대학교의 기술 전문가 루카 아르나볼디는 무선호출기 기술이 개인정보 보호를 목적으로 만들어진 시스템이 아니라고 지적했다. 그는 해당 방식으로 전송되는 메시지가 넓은 지역에서 수신될 수 있으며, 개인정보가 포함될 경우 보안상 심각한 문제가 발생할 수 있다고 설명했다.
NHS는 환자 정보를 보호할 법적 의무가 있다. 영국 보건부 역시 기존 기술이 계속 사용되는 경우에도 환자 정보가 안전하게 처리되고 데이터보호 요건을 준수해야 한다고 밝혔다.