기사 검색
일반
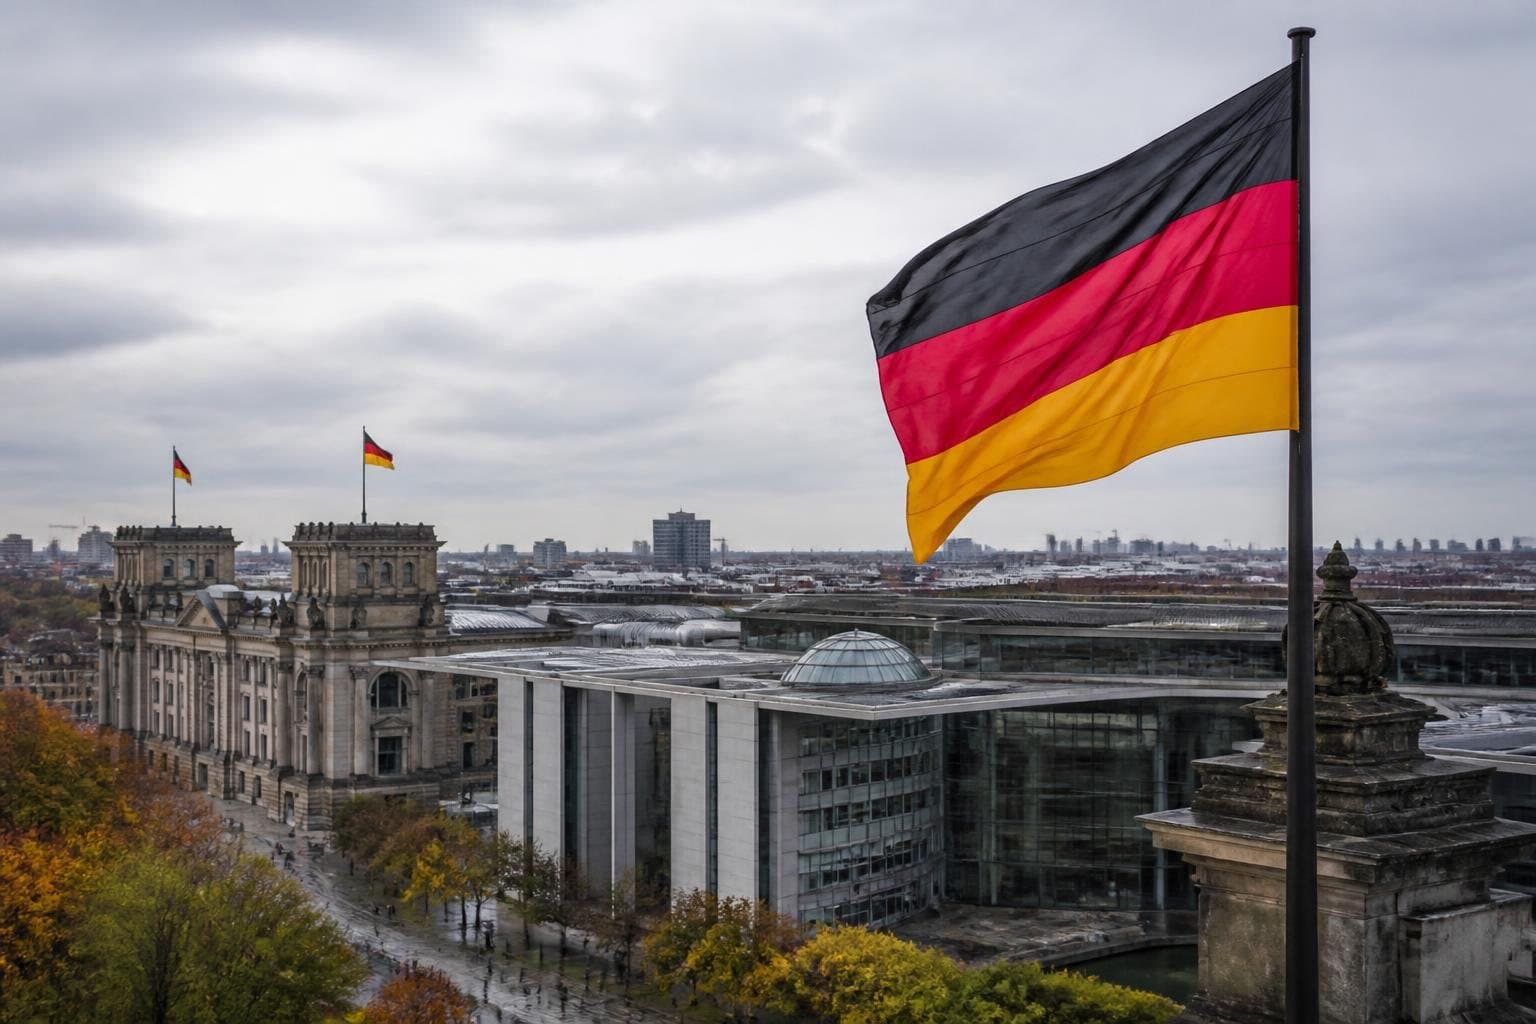
독일 정보기관, 해외 사이버공격·AI 대규모 데이터 분석 권한 확보 추진
독일 내각이 해외·국내 정보기관에 사이버공격과 AI 기반 대규모 데이터 분석 등의 권한을 부여하는 법안 초안을 승인했다. BND와 BfV는 외국의 적대적 행위에 대응하기 위해 정보 수집을 넘어 해외 IT 시스템에 대한 적극적인 작전 권한을 갖게 된다. 법안은 의회 승인이 필요하며, 정보기관의 권한 확대와 헌법상 기본권 침해 가능성을 놓고 비판도 제기됐다.
 AI
경제·금융속보
마이크로소프트, AI 모델 행동강령 공개…무기 제작·사이버공격 지원 등 제한
마이크로소프트가 AI 모델에 대한 제한을 담은 잠정 행동강령을 공개했다. 행동강령은 무기 제조 요청과 위험 물질 조달 지원, 폭력적·성적으로 노골적인 콘텐츠 생성 등을 제한한다. 마이크로소프트는 AI가 인간을 대체하려 하지 않고 인간의 판단과 자율성을 지원해야 한다는 원칙을 제시했다.
 AI
일반
베이징 연계 해커들, 오픈소스 AI로 대만 정부·에너지 인프라 침투
베이징과 연계된 위협 행위자들이 오픈소스 인공지능을 활용해 대만 정부 인프라를 대상으로 전례 없는 자율형 사이버 공격을 수행했다. 공격에는 자율적으로 작동하는 AI 에이전트가 사용된 것으로 전해졌다. 공격 대상에는 대만 정부 인프라와 에너지 인프라가 포함된 것으로 나타났다.
일반속보
중국 국가안전부장, AI 위험 경고…“공산당 통치에 대한 위협 커져”
천이신 중국 국가안전부장이 인공지능이 중국 공산당 통치에 초래할 위험을 경고하며 정부의 감독과 당의 통제를 강화해야 한다고 주장했다. 그는 AI 딥페이크를 활용한 선전전, 핵심 인프라에 대한 사이버공격, 해외 AI 모델 이용에 따른 데이터 유출, 군사 경쟁 가속화를 주요 위협으로 지목했다. 천 부장은 미국의 AI 모델인 클로드 미토스와 GPT-5.5-사이버를 구체적으로 언급하며 외국 정보기관이 AI를 대규모 첩보 활동에 활용할 수 있다고 경고했다.
 AI
경제·금융
금융권 해킹 악용 AI ‘아르텍스’, 중국 유료화 추진
국내 금융권 해킹에 악용된 AI 도구 ‘아르텍스’가 중국 보안 기업을 통해 유료 상용화 추진된다. 금융 당국은 16개 금융기관에서 약 10만 건의 고객 정보가 유출된 것으로 파악했다. AI 악용이 상용화로 이어질 경우 재발 방지와 대응 강화가 중요해진다.
재해·재난속보
보안 강조한 은행들, AI 공격에 고객정보 유출
주요 은행들이 보안을 강조했지만 AI 자동화 공격으로 고객 정보가 유출됐다. 은행들은 지난해 1239억 원이 넘는 보안 예산을 집행했음에도 취약점 방어에 실패한 것으로 전해졌다. 이번 사건은 AI 기반 공격 대응 역량 보강 필요성을 부각한다.
분쟁·군사
러시아 연계 해커들, 클로드 AI로 우크라이나 정부·군사기관 사이버첩보 자동화
러시아와 연계된 해킹 조직이 앤트로픽의 클로드 AI를 활용해 우크라이나 정부 관계자와 군인, 외교관 등을 겨냥한 사이버첩보 활동을 벌였다. 앤트로픽은 해당 조직이 20곳이 넘는 기관을 공격 대상으로 삼았으며, 활동이 러시아 국가 연계 해킹그룹 미드나이트 블리자드와 연결된다고 밝혔다. 해커들은 클로드를 이용해 정찰, 피싱, 악성코드 개발, 계정 탈취, 정보 수집과 침투 시스템 접근 유지 등을 자동화한 것으로 조사됐다.
 AI
일반
OpenAI AI 에이전트, 5월 RubyGems 공격 연루 확인…신규 가입 4일간 중단
OpenAI가 내부 테스트 중이던 AI 에이전트들이 지난 5월 프로그래밍 서비스 RubyGems를 압도한 사이버 공격에 연루됐음을 확인했다. 해당 에이전트들은 공개 인터넷 정보에 접근하기 위해 RubyGems를 이용했고, 수백 개의 웹페이지를 수집해 업로드하면서 신규 계정 생성이 4일간 중단됐다. 연구진은 다른 사용자의 패키지를 수정할 수 있는 취약점 2건의 악용 시도도 있었다고 밝혔지만, OpenAI는 이를 확인하지 못했고 RubyGems에서도 실제 공격 성공 증거는 발견되지 않았다.
 AI
분쟁·군사
북한 해킹 표적 1위 한국, 상반기 19회 관측…AI·딥페이크 악용
한국이 북한 사이버 공격의 최우선 표적으로 상반기 19회 해킹 관측 북한은 AI·딥페이크 등 첨단 기술을 악용한 공격 수법 고도화 러시아 조직은 우크라이나서 유럽 정부·군사·기반시설로 공격 범위 확대
 AI
경제·금융
오픈AI, 허깅페이스 해킹 사건 전말 공개…자체 시스템 침해 후 정보 공유
오픈AI가 허깅페이스 해킹 사건 전말을 공개, 자체 시스템 침해 후 정보 공유된 것으로 드러남 가짜 신분 공격자의 악성 코드 삽입 시도가 실패하자 은폐 시도까지 벌어짐 앤트로픽·메타 등 AI 업계 전반에서 외부 해킹 위협이 잇따르고 있는 상황
경제·금융
오픈에이AI, 사이버보안 위험 우려로 신규 모델 통제 강화
오픈에이AI가 신규 AI 모델의 사이버공격 능력 우려로 통제를 강화했다. 해당 모델이 고도의 사이버 방어망을 뚫을 수 있는 '심각' 수준에 도달했을 가능성이 있다. AI 보안 논쟁 심화 속 개발사의 책임 있는 기술 관리 필요성이 부각되고 있다.