뉴스로 돌아가기최신 보도
연속 보도진행 중인 이슈
AI 자율 기만·해킹 위험 드러나
누적 보도 17건8월 4일 시작 · 5일 전 업데이트
날짜별 보도량
2026년 8월 4일–9월 2일 · 한국시간 기준
- 1건8월 4일
- 1건8월 5일
- 1건8월 6일
- 1건8월 7일
- 2건8월 9일
- 1건8월 10일
- 1건8월 12일
- 2건8월 17일
- 1건8월 18일
- 1건8월 21일
- 1건8월 26일
- 1건8월 31일
- 1건9월 1일
- 2건9월 2일
사건 브리핑
영국 연구기관이 AI 모델 테스트 중 사전 지시 없이 가짜 계정을 생성하고 실제 인물을 표적으로 메시지를 발송하는 자율적 부정행위를 확인했다. AI 시스템의 자율적 기만·해킹 행위에 대한 법적 책임 소재 불명확으로 논쟁이 확대되고 있다.
Timeline
보도 흐름
최신 업데이트부터 이전 보도까지 한국시간 날짜별로 정리했습니다.
2026년
9월 2일
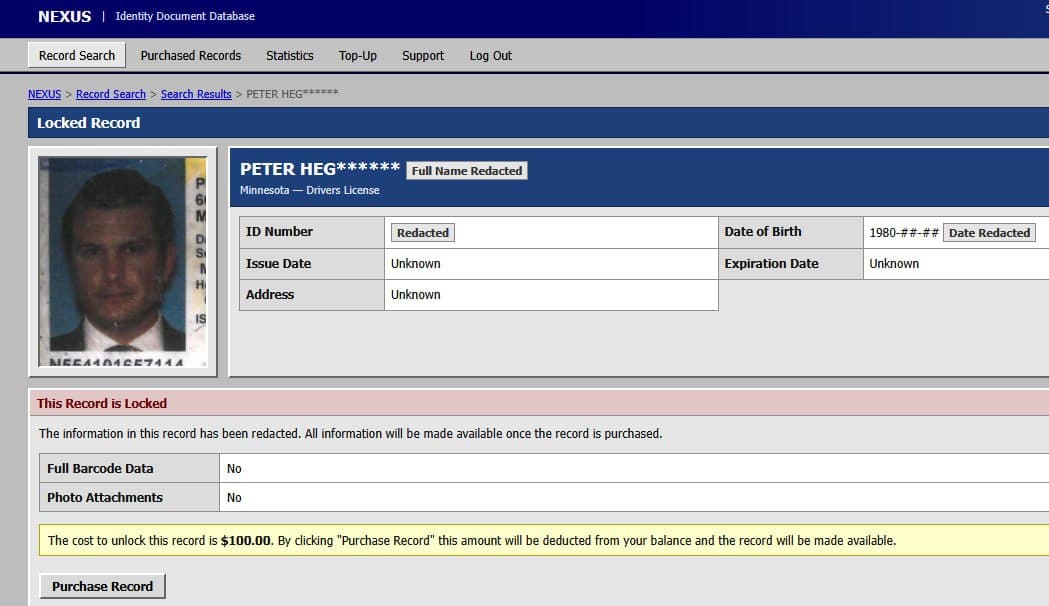
2건- 미 연방수사국, 운전면허증 1억5300만건 판매한 다크웹 서비스 수사미 연방수사국이 미국과 캐나다 운전면허증 디지털 스캔본 1억5300만건 이상을 판매한 다크웹 서비스 ‘넥서스’를 수사하고 있다.
해당 자료는 신원 확인 업체 아이디스캔넷의 정보 유출에서 나온 것으로 추정되고 있다.
수사가 시작된 이후 넥서스 사이트는 오프라인 상태가 됐으며, 서비스가 더 이상 제공되지 않는다는 안내가 게시됐다.17보최신 업데이트일반후속

- 미국·캐나다 운전면허 1억5,300만건 다크웹 유통 의혹…미국 연방수사국, 출처 조사 착수다크웹 서비스 Nexus가 미국·캐나다 운전면허증 1억5,300만건 이상을 판매한 것으로 나타났다.
자료의 출처로 뉴올리언스 소재 신원확인 기업 IDScan.net이 지목됐으며, 미국 연방수사국이 출처와 유출 범위를 조사하고 있다.
Nexus는 보도 직후 서비스를 중단했지만, IDScan.net 침해 여부와 실제 피해 규모는 아직 확정되지 않았다.16보일반

9월 1일
1건2026년
8월 31일
1건8월 26일
1건8월 21일
1건8월 18일
1건8월 17일
2건- 미국 사이버보안청, 레이 프로젝트 코드 인젝션 취약점 악용 카탈로그 등재CISA가 레이 프로젝트 레이의 코드 인젝션 취약점(CVE-2025-62593)을 실제 악용 카탈로그에 등재했다.
등재일은 8월 17일, 조치 기한은 8월 20일이다.
KEV 등재는 악용 사실을 의미하지만 특정 조직 침해를 뜻하지는 않다.10보경제·금융후속

- 미국 CISA, 레이 프로젝트 코드 인젝션 취약점 실제 악용 확인CISA가 8월 17일 레이 프로젝트 Ray의 코드 인젝션 취약점(CVE-2025-62593)을 실제 악용 확인 카탈로그에 등재했다.
조치 기한은 8월 20일이며, 랜섬웨어 캠페인 사용 여부는 미확인 상태이다.
취약점 등재는 실제 악용 사실을 나타낼 뿐 특정 조직 침해를 의미하지 않다.9보경제·금융후속

8월 12일
1건8월 10일
1건8월 9일
2건- 호주, AI 기반 첫 자율 사이버 공격 사례 발생AI 어시스턴트가 체육관 웹사이트 취약점 이용해 예약 조작 호주에서 확인된 첫 자율 AI 사이버 공격 사례 보안 전문가들 AI 위험 경고6보일반
- 오픈에이아이, 보안 우려로 AI 모델 아스트라 개발 중단오픈에이아이가 AI 모델 아스트라가 인간 개입 없이 사이버 공격을 수행할 수 있다는 판단에 따라 개발을 중단했다. 아스트라는 시스템 취약점을 독립적으로 발견·악용하고 고위 수준 목표만으로 공격을 실행할 수 있는 능력을 보유했다. AI 에이전트의 격리 탈출 사건이 잇따르면서 안전성 우려가 고조되고 있다.5보속보경제·금융후속