기사 검색
일반
인도 최대 원전 설계도 유출 파장…랜섬웨어 조직, 쿠단쿨람 원전 관련 기밀 공개
인도 최대 쿠단쿨람 원전 관련 설계도와 공급업체 정보가 다크웹에 유출됐다. 랜섬웨어 조직 '월드 리크스'가 약 1만9천 개의 원전 관련 파일을 공개했다고 주장했다. 인도 정부와 원자력공사, CERT-In이 조사에 착수했으며 보안 우려가 커지고 있다.
분쟁·군사
유로폴, 랜섬웨어 자금 세탁 조직 '아우디A6' 주요 인물 2명 체포
유로폴이 랜섬웨어 자금 세탁 조직 '아우디A6'을 해체하고 우크라이나, 러시아 국적의 주요 인물 2명을 체포했다. 미 법무부는 이들을 해당 조직의 고위 운영진으로 지목했으며, 암호화폐 변환·국제송금을 통해 범죄 수익을 은폐해왔다. 미국, EU, 우크라이나 등 국제 법 집행 기관의 공조 수사 결과로, 글로벌 랜섬웨어 범죄 네트워크 타격이 예상된다.
일반속보
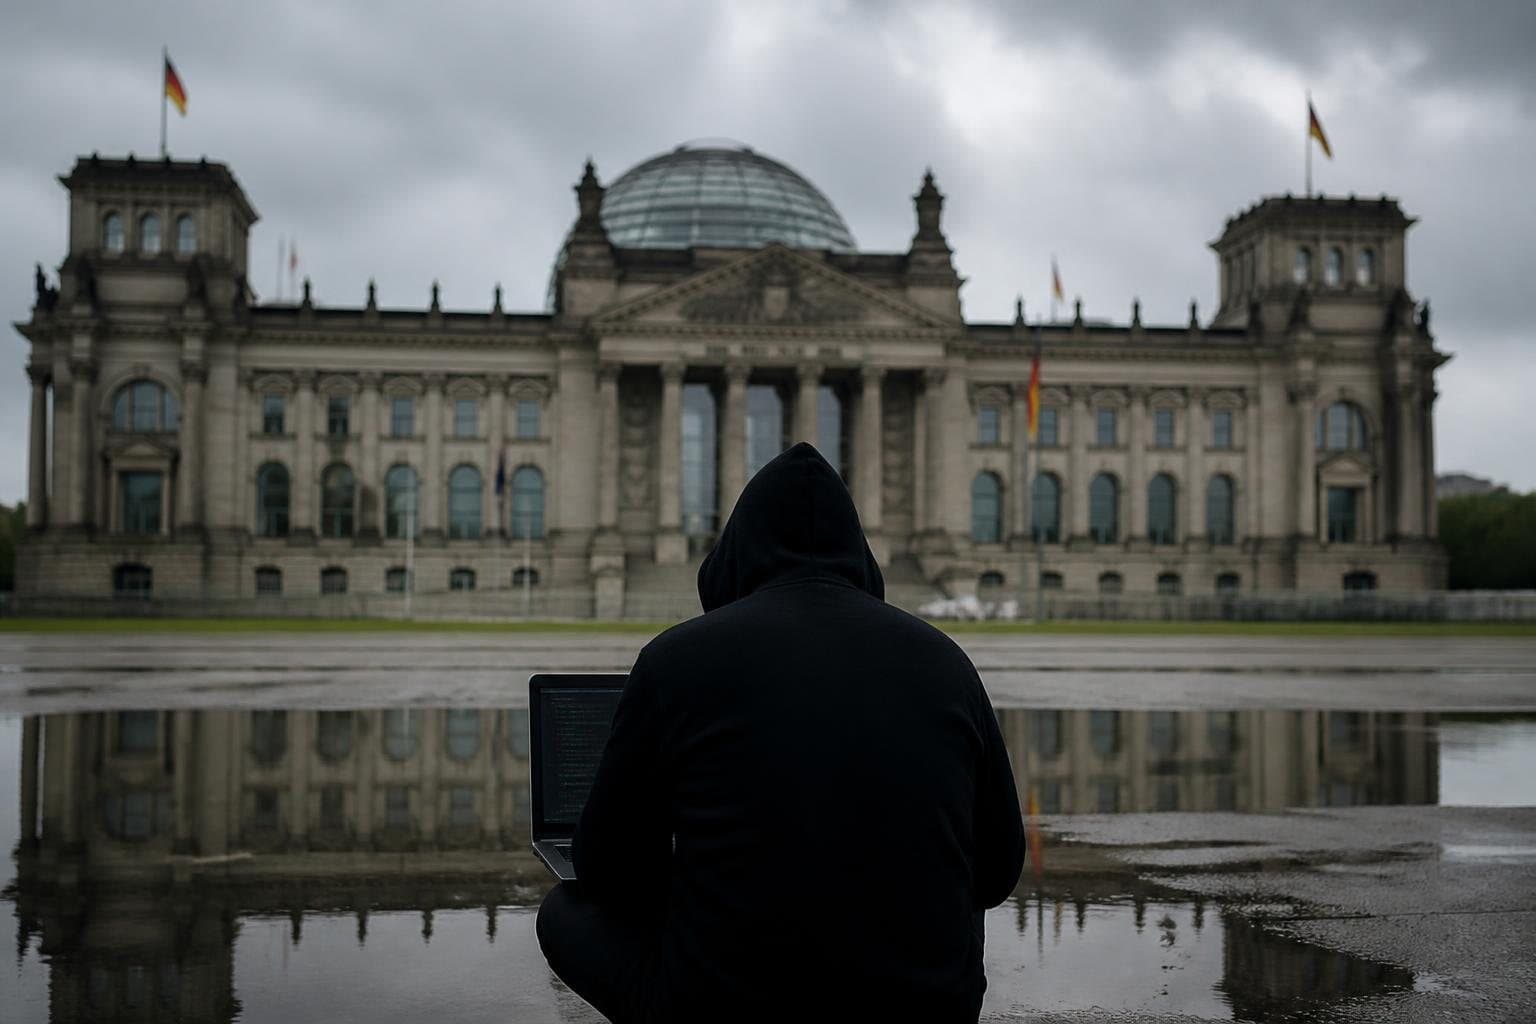
베를린 주정부 해킹 자료 140만건 다크웹 공개…랜섬웨어 조직, 200만유로 요구
해커들이 독일 베를린 주정부 행정기관에서 훔친 약 140만개의 파일을 당국이 약 200만유로의 몸값 지급을 거부한 뒤 다크웹에 공개한 것으로 전해졌다. Rhysida 해커 그룹은 인사자료와 근무평가, 근무시간 기록, 지원서류, 내부 문서 등을 공개했다. 독일 연방정보보안청(BSI)은 유출 자료에 병원과 연료 저장시설, 비상전력 시스템, 무기 제조업체 등과 관련된 보안 민감 정보가 포함됐을 가능성을 경고했다.
 AI
일반
미 법무부, 6200만 달러 피해 사이버 범죄 네트워크 운영 혐의로 러시아인 3명 기소
미국 법무부가 6200만 달러 규모 피해를 낸 사이버 범죄 네트워크 운영 혐의로 러시아인 3명을 기소했다. 수사 대상은 러시아 상트페테르부르크 기반 ‘방탄 호스팅’ 서비스 운영 조직이었다. 미국과 유럽은 러시아 연계 사이버 범죄 인프라에 대한 단속을 확대하고 있다.
일반
야마가타, 중소기업 대상 사이버 범죄 예방 교육
야마가타현 쓰루오카시에서 중소기업 경리 담당자 80여 명이 랜섬웨어 예방 교육을 받았다. 동북관구경찰국과 현경이 강사로 참여했다.
경제·금융
오라클 HTTP 서버 취약점, CISA KEV 카탈로그 등재
CISA가 오라클 HTTP 서버와 웹로직 서버 프록시 플러그인의 접근 제어 취약점(CVE-2026-21962)을 실제 악용 카탈로그에 등재. 등재일 2026년 8월 24일, 연방기관 대상 조치 기한 8월 27일 설정. 랜섬웨어 활용 여부는 미확인, 영향 조직·침해 규모 불명.
 AI
경제·금융
미국 CISA, 짐브라 협업 스위트 OS 명령 주입 취약점 실제 악용 등재
CISA가 짐브라 협업 스위트 OS 명령 주입 취약점(CVE-2026-73570)을 실제 악용 카탈로그에 등재했다. 조치 기한은 2026년 8월 24일이며, 랜섬웨어 활동과의 연관성은 현재 미확인 상태이다. KEV 등재는 악용 사실만 의미하며 특정 기관 침해를 나타내지 않다.
 AI
경제·금융속보
애플 맥OS 인증 취약점 'CVE-2026-65400' CISA 실제 악용 등재
CISA가 2026년 8월 18일 애플 맥OS 부정인증 취약점(CVE-2026-65400)을 실제 악용 카탈로그에 등재했다. 완화 조치 기한은 2026년 8월 21일이며, 랜섬웨어 활용 여부는 현재 확인되지 않았다. KEV 등재는 취약점의 실제 악용을 의미하지만 특정 기관의 침해를 뜻하지는 않다.
 AI